


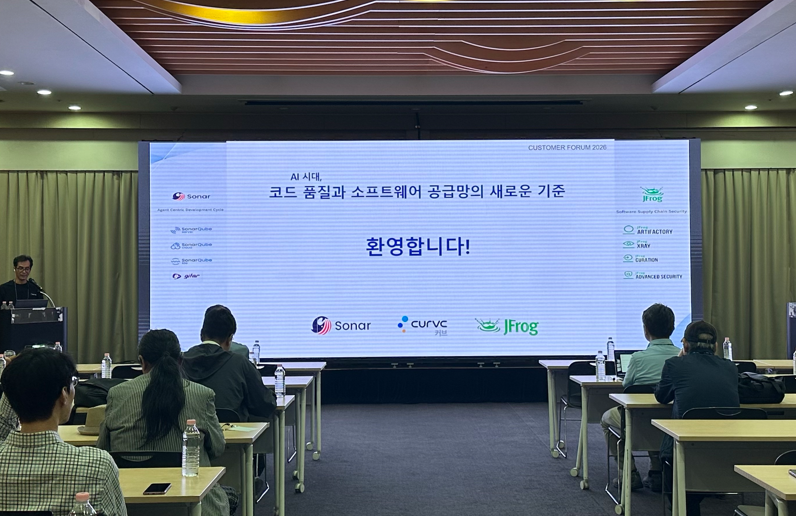


– JFrog·Sonar 글로벌 전문가 초청… AI 기반 개발·배포 보안 전략 공유
– Sonar, AI 생성 코드 검증… JFrog, 오픈소스·빌드·배포 보안 제시
– 코드 작성부터 최종 배포까지 통합 관리… 국내 기업 DevSecOps 지원
소프트웨어 개발 및 협업 솔루션 전문기업 커브(CURVC)는 지난 9월 17일 서울 삼성동 코엑스에서 ‘AI 시대, 코드 품질과 SW 공급망의 새로운 기준’을 주제로 세미나를 개최하고, AI 기반 소프트웨어 개발부터 빌드·배포에 이르는 전 과정의 보안 강화 전략을 공유했다. 행사에는 글로벌 코드 품질·보안 전문기업 Sonar와 소프트웨어 공급망 보안 전문기업 JFrog의 본사 전문가들이 연사로 참여했다.
AI 코딩 도구와 자율형 AI 에이전트의 확산으로 개발 생산성이 높아진 반면, AI 생성 코드의 결함과 보안 취약점, 외부 오픈소스 패키지의 신뢰성, 빌드 결과물의 안전성 등 새로운 과제도 부상하고 있다. 검증되지 않은 코드나 악성 패키지가 운영 환경에 유입되지 않도록 개발 전 과정에 일관된 보안 기준을 적용해야 한다는 것이 이번 세미나의 핵심 메시지다.
Sonar 세션에서는 AI가 작성한 소스코드의 품질과 보안 신뢰성을 확보하기 위한 독립적인 검증 체계가 강조됐다. Sonar는 SonarQube를 활용한 소스코드 품질·취약점 분석을 비롯해 AI 코딩 에이전트에 개발 지침을 제공하는 Sonar Vortex, 풀 리퀘스트 단계의 코드 리뷰를 지원하는 Gitar를 소개했다. Remediation Agent와 Hunter Agent를 통한 코드 문제 개선 및 복잡한 보안 취약점 탐지 방안도 공유하며, 사람이 작성한 코드와 AI 생성 코드에 동일한 검증 기준을 적용할 필요성을 설명했다.
JFrog 세션에서는 외부 오픈소스 라이브러리 유입부터 빌드 결과물 검증, 최종 소프트웨어 배포까지 연계하는 공급망 보안 전략이 소개됐다. JFrog는 Curation으로 외부 패키지 유입을 통제하고, Artifactory로 라이브러리·빌드 산출물·컨테이너 이미지를 통합 관리하는 방안을 제시했다. Xray와 Advanced Security, SBOM(소프트웨어 자재명세서)을 활용해 취약점과 라이선스 위험을 파악하고, 보안 정책을 충족한 결과물만 배포하도록 관리하는 방식이다. 아울러 AI Catalog와 Agent Guard를 통한 MCP 서버·스킬 등 AI 관련 자산 통제 방안도 공유했다.
실제 소프트웨어 공급망 공격 사례는 통합 보안 체계의 중요성을 보여준다. 2026년 3월 AI 오픈소스 라이브러리 LiteLLM의 일부 배포 패키지에 정보 탈취용 악성 코드가 삽입됐으며, 같은 해 10월에는 배포 파이프라인 침해로 악성 패키지·컨테이너 이미지가 공식 경로를 통해 유포됐다. 이는 코드 자체뿐 아니라 외부 라이브러리 유입과 빌드·배포 단계까지 검증할 필요가 있음을 시사한다.
이번 세미나는 Sonar의 소스코드 품질·보안 검증과 JFrog의 소프트웨어 공급망 보안·배포 관리를 연계해 개발부터 운영 환경까지 신뢰성을 확보하는 방향을 제시했다. 양사 솔루션을 CI/CD 파이프라인에 통합하면 AI 활용에 따른 개발 생산성을 유지하면서도 코드·오픈소스·빌드 산출물의 보안 상태를 점검하고, 검증된 소프트웨어만 운영 환경에 전달하도록 관리할 수 있다.
커브는 앞으로도 Sonar와 JFrog 솔루션을 기반으로 국내 기업의 AI 개발 환경 및 DevSecOps 체계 구축을 지원하고, 코드 품질 관리부터 공급망 보안과 배포 관리까지 아우르는 통합 솔루션 서비스를 강화할 계획이다.
AI를 활용한 사이버 공격이 고도화되고 소프트웨어 공급망을 겨냥한 보안 위협이 확대되는 상황에서, 기업은 코드 작성부터 빌드·검증·배포에 이르는 전체 생명주기에서 품질과 보안을 지속적으로 검증하는 통합 보안 체계를 구축해야 한다.